প্রযুক্তিগত পটভূমি ও উৎস
- লেখক: সফটওয়্যার ডেভেলপার, নেক্সালাইজ লিমিটেড
- সূত্র: অ্যাবস্ট্রাক্ট,, বিবিসি, গার্ডিয়ান
- জরুরি সমাধান: কম্পিউটার রিস্টার্ট ও সফটওয়্যার প্যাচিং
২১ অক্টোবর, বুধবার। বিশ্বের বিভিন্ন দেশের সরকারি ও বেসরকারি প্রতিষ্ঠানের ওয়েবসাইটে দেখা দিল অস্বাভাবিক অচলাবস্থা। বাংলাদেশসহ জার্মানি, ফ্রান্স, ফিনল্যান্ড, নেদারল্যান্ডস, বেলজিয়াম ও চেক প্রজাতন্ত্রের একাধিক দেশে সরকারি পোর্টালগুলোতে প্রবেশ করা কঠিন হয়ে পড়ে। নিরাপত্তা শঙ্কায় ভূমিসেবার সরকারি ওয়েবসাইটসহ বাংলাদেশ ব্যাংক, সরকারি ও বেসরকারি কয়েকটি ব্যাংক, বেসরকারি হাসপাতালসহ বিভিন্ন প্রতিষ্ঠানের ওয়েবসাইট ডাউন করে রাখা হলো। জাপানের বিভিন্ন সরকারি প্রতিষ্ঠান ও আর্থিক সংস্থাও কিছু অনলাইন সেবা সীমিত করল। কোথাও পুরো ওয়েবসাইট বন্ধ, কোথাও কেবল কিছু সেবা বন্ধ রাখা হলো। উইকিপিডিয়ার পরিচালনাকারী উইকিমিডিয়া ফাউন্ডেশনও নিরাপত্তার স্বার্থে নিজেদের কয়েকটি সিস্টেম সাময়িকভাবে নামিয়ে নিল। যেসব সিস্টেম দ্রুত নিরাপদ করা সম্ভব নয়, সেগুলো সাময়িকভাবে অফলাইনে রাখার সুপারিশও করা হয়। অ্যাপ বন্ধ করে রাখলে কি ব্যাটারি বাঁচে।
বিষয়টি এমন নয় যে হ্যাকাররা এর মধ্যেই এসব প্রতিষ্ঠানের সব ওয়েবসাইটে ঢুকে পড়েছিল। অনেক ক্ষেত্রেই ওয়েবসাইটগুলো সতর্কতামূলক ব্যবস্থা হিসেবে বন্ধ রাখা হয়েছিল। কারণ, ত্রুটি দুটির সুযোগ নিয়ে আক্রমণকারীরা চাইলে সার্ভারের নিয়ন্ত্রণ নিতে পারত। কিন্তু একটি প্রোগ্রামিং ভাষার ত্রুটির কারণে এত প্রতিষ্ঠানের ওয়েবসাইট একসঙ্গে বন্ধ রাখতে হবে কেন? উত্তর লুকিয়ে আছে আধুনিক ইন্টারনেটের অবকাঠামোয়। প্রোগ্রামিংয়ের ভাষায় এ ধরনের ত্রুটির একটি পরিচিত নাম হলো ‘ইউজ-আফটার-ফ্রি’। তবে সম্ভাব্য ক্ষতির মধ্যে রয়েছে গোপনীয় তথ্য পড়ে ফেলা, ওয়েবসাইটের ফাইল পরিবর্তন, তথ্য চুরি কিংবা সার্ভারের সম্পূর্ণ নিয়ন্ত্রণ নেওয়া। তবে তার আগেই ত্রুটি সম্পর্কে কিছু তথ্য অনলাইনে ছড়িয়ে পড়ায় নির্ধারিত সময়ের আগেই প্যাচ প্রকাশের প্রস্তুতি রাখা হয়েছিল।
ইন্টারনেট আর্কাইভ: এক ট্রিলিয়ন ওয়েবসাইটের ডিজিটাল জাদুঘর
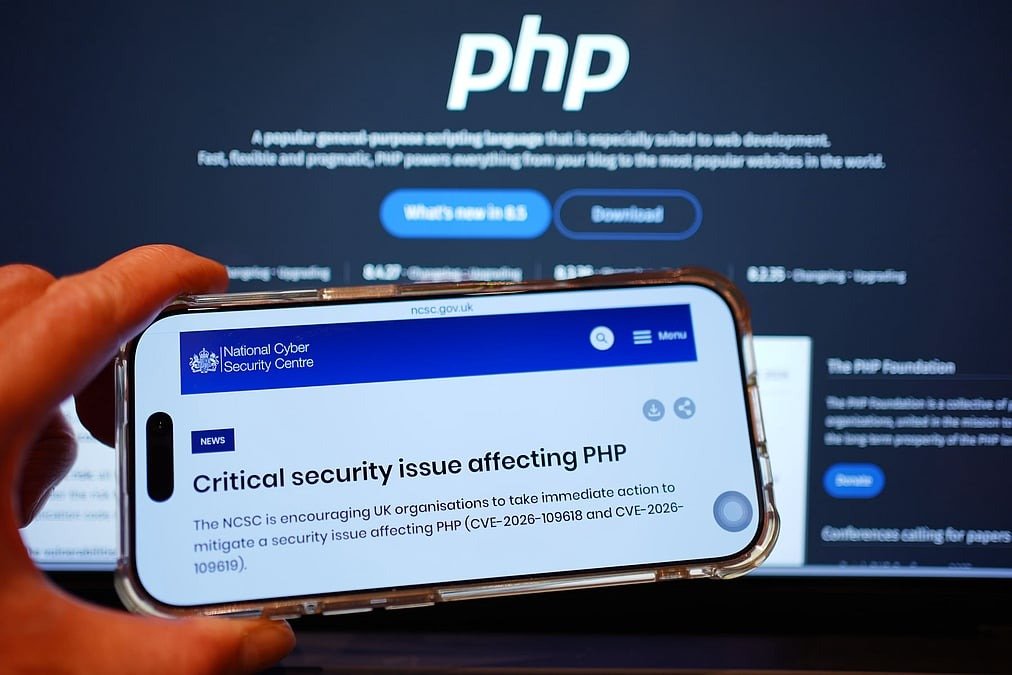
পিএইচপির পূর্ণরূপ PHP: Hypertext Preprocessor। নব্বইয়ের দশকে যাত্রা শুরু করা এই ওপেনসোর্স প্রোগ্রামিং ভাষা মূলত ওয়েব সার্ভারে কাজ করে। ওয়ার্ডপ্রেস, ড্রুপাল, জুমলা এবং উইকিপিডিয়ার পেছনে থাকা মিডিয়াউইকির মতো জনপ্রিয় প্ল্যাটফর্মগুলো পিএইচপির ওপর নির্ভরশীল। ক্লাউড নিরাপত্তা প্রতিষ্ঠান উইজের হিসাব অনুযায়ী, বিশ্বের প্রায় ৭০ শতাংশ ওয়েবসাইট কোনো না কোনোভাবে এই ভাষা ব্যবহার করে। যেমন নেটক্রাফটের সক্রিয় ওয়েবসাইটবিষয়ক জরিপে সংখ্যাটি প্রায় অর্ধেক। তবে হিসাব যা-ই হোক, পিএইচপি যে ইন্টারনেটের গুরুত্বপূর্ণ ভিত্তিগুলোর একটি, তাতে কোনো সন্দেহ নেই। এই ভিত্তির কোনো দুর্বলতা তাই অসংখ্য ওয়েবসাইটের জন্য ভয়াবহ ঝুঁকি তৈরি করে। দেশটির নিরাপত্তা-প্রতিক্রিয়ার অংশ হিসেবে এনসিএসসির সঙ্গে কাজ করে যুক্তরাজ্যভিত্তিক সাইবার নিরাপত্তা এবং ইন্টারনেট সেবা প্রদানকারী প্রতিষ্ঠান নেটক্রাফট ৫০ হাজারের বেশি সতর্কবার্তা পাঠিয়েছে ওয়েবসাইটের মালিক ও সিস্টেম পরিচালকদের কাছে।
এবারের ত্রুটিগুলোকে একসঙ্গে বলা হচ্ছে ‘পিএইচপি-টু-শেল’। এগুলো মূলত পিএইচপির মূল ইঞ্জিনে থাকা মেমোরি ব্যবস্থাপনার সমস্যা। নিরাপত্তা ত্রুটি দুটি শনাক্ত করা হয়েছে CVE-2026-109618 ও CVE-2026-109619 নামে। দুটি ত্রুটিই গুরুতর হিসেবে চিহ্নিত; প্রতিটির নিরাপত্তা স্কোর CVSS v4.0 অনুযায়ী ৯.২। সহজ করে বললে, সফটওয়্যার যখন মেমোরি ব্যবহার করে, তখন তথ্যের আদান-প্রদান ঠিকভাবে না হলে মেমোরি লিক বা আউট অব বাউন্ডারি ত্রুটি দেখা দেয়। এসব ত্রুটি কাজে লাগিয়ে একজন আক্রমণকারী কোনো অ্যাকাউন্টে প্রবেশ না করেই বিশেষভাবে তৈরি করা অনুরোধ পাঠিয়ে আক্রান্ত সার্ভারে নিজের কোড চালাতে পারে। আর দ্বিতীয় ত্রুটিতে মেমোরি ছেড়ে দেওয়ার পরও পুরোনো তথ্যের কিছু স্টেট থেকে যাওয়ার ঝুঁকি তৈরি হয়। পরে সার্ভার সেই পুরোনো স্টেটকে ভুল করে ব্যবহার করলে নিরাপত্তার মারাত্মক সমস্যা তৈরি হতে পারে। সেই কোড কী করতে পারবে, তা সার্ভারের অনুমতি ও কনফিগারেশনের ওপরও নির্ভর করে। এমনকি পিএইচপি প্রক্রিয়ার মেমোরিতে থাকা পাসওয়ার্ড, পরিচয় যাচাইয়ের টোকেন বা এপিআই কি-ও ঝুঁকিতে পড়তে পারে। এ প্রক্রিয়াকে বলা হয় কো-অর্ডিনেটেড ভালনারেবিলিটি ডিসক্লোজার। লিনাক্সের বিভিন্ন ডিস্ট্রিবিউশন ও দীর্ঘমেয়াদি সহায়তা দেওয়া সফটওয়্যারের ক্ষেত্রে সংস্করণ নম্বর আলাদা হতে পারে; তাই সেখানকার প্যাকেজ সরবরাহকারীর নির্দেশনাও দেখা দরকার। যাঁরা নিজেরা সার্ভার পরিচালনা করেন, তাঁদের হালনাগাদ করতে হবে।
ত্রুটি খুঁজে পাওয়ার গল্পটিও বেশ চমকপ্রদ। উইজের গবেষকেরা জানিয়েছেন, ২০২৬ সালের ১৯ আগস্ট তাঁরা এআইয়ের সহায়তায় প্রথম ত্রুটিটি শনাক্ত করেন। গবেষণার সময় তাঁরা উইজ অ্যাটলাস, গুগলের জেমিনি ৪ আর্গন এবং ওপেনএআইয়ের জিপিটি-৫.৬ সল ব্যবহার করেন। এআই মডেলের সাহায্যে তাঁরা এমন একটি আক্রমণ পদ্ধতি তৈরি করতে পেরেছেন, যার জন্য আগে দক্ষ গবেষকদের দীর্ঘ সময় ধরে কাজ করতে হতো। ২৪ আগস্ট তাঁরা পিএইচপির নিরাপত্তা দলের কাছে বিষয়টি জানান। পিএইচপি প্রকল্পের ঘোষণায় বলা হয়েছিল, ২১ অক্টোবর নিরাপত্তা হালনাগাদ বা সিকিউরিটি আপডেট প্রকাশ করা হবে। পরিস্থিতির গুরুত্ব বিবেচনায় যুক্তরাষ্ট্রের ন্যাশনাল সিকিউরিটি এজেন্সি (NSA) এবং যুক্তরাজ্যের ন্যাশনাল সাইবার সিকিউরিটি সেন্টার (NCSC) দ্রুত নিরাপত্তা হালনাগাদের পরামর্শ দেয়। কারণ, এতে কৃত্রিম বুদ্ধিমত্তা বা এআইয়ের উল্লেখযোগ্য ভূমিকা ছিল। তবে এআই মুহূর্তের মধ্যে সবকিছু খুঁজে বের করে ফেলেছে—ঘটনাটি আসলে তেমন নয়। মেমোরির জটিল আচরণ বোঝা, একাধিক ত্রুটিকে মিলিয়ে কার্যকর আক্রমণ পদ্ধতি তৈরি করা এবং বিভিন্ন ওয়েব অ্যাপ্লিকেশনে তা পরীক্ষা করার জন্য গবেষকদের নিরলস কাজ করতে হয়েছে। অর্থাৎ, পরিবর্তনটা শুধু ত্রুটি খুঁজে পাওয়ার গতিতে নয়; জটিল একটি ত্রুটিকে বাস্তবে কাজে লাগানোর বাধা কমে আসাতেও দেখা গেছে।কেন্দ্র করে সাইবার আক্রমণের পরিকল্পনাতেও ঝক্কি কমে গেছে অনেকখানি। এই ৫০ হাজার বার্তা এনসিএসসি একাই পাঠিয়েছে—বিষয়টি এমন নয়; এতে নেটক্রাফটেরও বিশাল ভূমিকা ছিল। স্মার্টওয়াচ যে ৬ উপায়ে আপনাকে মিথ্যা বলে।
এর মধ্যেই উদ্বেগ বাড়ায় আমাজনের একটি প্রতিবেদন। প্রতিষ্ঠানটির নিরাপত্তা গবেষকেরা জানান, ১৭ অক্টোবর তাদের ম্যাডপট নামে হানিপট ব্যবস্থায় পিএইচপি-টু-শেল কাজে লাগানোর একটি চেষ্টা শনাক্ত হয়েছিল। ২১ অক্টোবর পিএইচপির নিরাপত্তা হালনাগাদ প্রকাশের পর আক্রমণের চেষ্টার সংখ্যা দ্রুত বাড়তে থাকে। মার্কিন ওয়েব অবকাঠামো এবং ইন্টারনেট নিরাপত্তা প্রদানকারী কোম্পানি ক্লাউডফ্লেয়ারের প্রধান নির্বাহী ম্যাথিউ প্রিন্স ২২ অক্টোবর এক্সে জানান, প্রকাশ্য ঘোষণার আগের ১০ ঘণ্টায় প্রতিষ্ঠানটির নেটওয়ার্কে এমন আক্রমণের চেষ্টা দেখা গিয়েছিল কয়েক হাজার বার। ঘোষণার পরের ৪৫ মিনিটেই তা দশ হাজারে পৌঁছায়; দুই ঘণ্টায় ছাড়ায় কয়েক লাখ।
সমাধান হিসেবে পিএইচপি ৮.৫.১২, ৮.৪.২৭, ৮.৩.৩৬ এবং ৮.২.৩৫ সংস্করণে মূল ত্রুটিগুলো সংশোধন করা হয়েছে।
তবে ২৩ অক্টোবর পিএইচপি প্রকল্প জানায়, সেশন আপলোড-প্রগ্রেস ব্যবস্থার সঙ্গে সম্পর্কিত আরেকটি সম্ভাব্য কোড-এক্সিকিউশন ঝুঁকি রয়েছে, যার শনাক্তকারী CVE-2026-115560।
পরবর্তী নিয়মিত হালনাগাদ প্রকাশ না হওয়া পর্যন্ত পিএইচপির নিরাপত্তা দল session.upload_progress.enabled=0 করে রাখার পরামর্শ দিয়েছে।
পিএইচপি ফাউন্ডেশনের নির্বাহী পরিচালক এলিজাবেথ ব্যারন জানান, প্রতিষ্ঠানটিতে তিনি একমাত্র পূর্ণকালীন কর্মী এবং তাঁর সঙ্গে রয়েছেন মূলত খণ্ডকালীন ১৪ জন ঠিকাদার।
পিএইচপি ৮.১ ও তার আগের সংস্করণগুলো মূল প্রকল্প থেকে নিয়মিত নিরাপত্তা হালনাগাদ পায় না বলে ব্যবহারকারীদের নতুন সংস্করণে সরে আসার তাগিদ দেওয়া হচ্ছে।
শুধু ওয়ার্ডপ্রেস বা তার প্লাগইন হালনাগাদ করলেই এই ত্রুটির সমাধান হবে না, বরং সার্ভারে চলমান পিএইচপির মূল সংস্করণ আপডেট করা বাধ্যতামূলক।